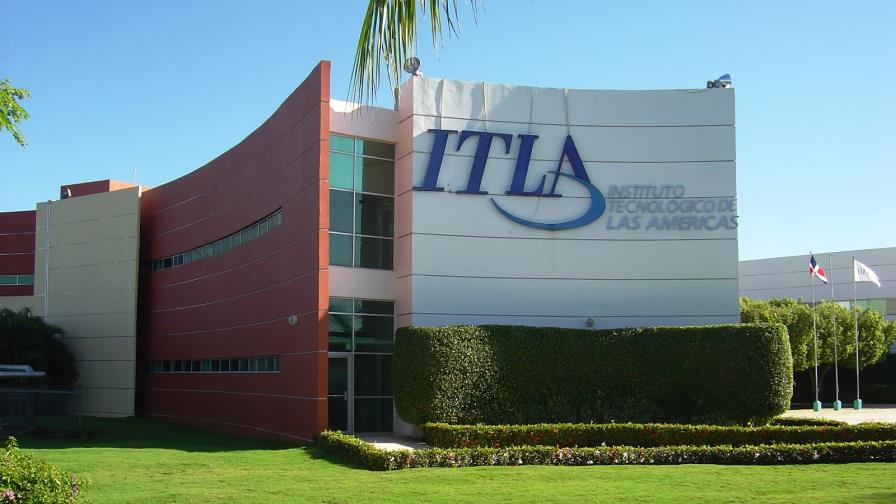
La denuncia la difundió, durante el fin de semana, la cuenta Vecert Analyzer en la red social X. La publicación identificaba como una alegación no confirmada la supuesta extracción de datos de estudiantes activos e inactivos, atribuida al usuario RoyalLeaked en un foro clandestino el 6 de noviembre.
Según la alerta, entre los datos presuntamente comprometidos figurarían nombres completos, números de cédula, matrículas, carreras, planes de estudio, índices académicos, así como fotografías de documentos de identidad, certificados médicos, récords académicos y fotos 2×2. De confirmarse, eso representaría riesgos de suplantación de identidad, fraude y extorsión.
Tras conocer la alerta, el ITLA informó que las investigaciones realizadas en coordinación con el Centro Nacional de Ciberseguridad (CNCS) no encontraron evidencias de una extracción de información de sus sistemas.Las evaluaciones incluyeron auditorías, análisis del tráfico de red e inspecciones de bases de datos.
Tampoco se registraron transferencias relacionadas con la denuncia.El director del CNCS, Carlos Leonardo, explicó que estas denuncias requieren verificación:“Una alerta no es una confirmación, pero tampoco se descarta sin verificar”.
Leonardo destacó la diferencia entre una vulneración de los sistemas y una fuga de información. Puede producirse una filtración sin que los sistemas centrales hayan sido vulnerados. También puede ocurrir que un atacante consiga entrar en un sistema sin llegar a extraer información.
Cuando se confirma una afectación, el protocolo contempla medidas de contención, erradicación y recuperación. Además, recomiendan el cambio de contraseñas y la vigilancia ante posibles intentos de fraude o suplantación de identidad.